

01事项
客户网站此前IPv6支持率为100%,近期通过第三方IPv6监测平台检测,提示“完全不支持IPv6”——TCP建立时延与首包响应均显示不支持。但在服务器内部执行IPv6访问测试返回正常,外部公网却无法访问,故障表现为内外不一致。
02处理清单
- 排查应用层与网络层基础配置,确认站点绑定、安全组及系统防火墙均已正确放行IPv6,排除基础配置问题
- 检查系统底层监听配置,发现IPv6通配地址未被显式绑定,补充配置并重启服务后,内部访问恢复,但外部检测仍提示TCP握手失败
- 排查网络出口与路由,确认云平台侧IPv6网关正常,排除网络层原因
- 进一步排查发现,系统内启用的安全策略在网络层拦截了公网入站握手请求,调整该策略后重新验证
03结果
修复完成后,第三方IPv6监测平台重新拉取检测,TCP建立时延与首包响应均恢复正常,检测结论变更为“支持IPv6”。
本次故障由双层原因叠加导致:一是系统更新后,底层监听配置发生重置,服务即使绑定“全部未分配”,也无法接收公网IPv6的TCP请求;二是系统内启用的安全策略不仅屏蔽了ICMPv6,还在网络层干扰了公网入站握手。两个问题单独出现时未必都会触发故障,叠加在一起才导致外部完全无法建立连接。
由此也带来两点后续巡检提醒:生产环境下如启用系统级安全策略,务必用外网环境验证HTTP/HTTPS访问是否受影响,防止策略误杀TCP流量;系统更新后,建议抽查底层监听配置是否仍包含IPv6通配地址,部分更新可能导致该配置被重置。
另外,IPv6故障排查不能仅依赖服务器本机的访问测试——本机请求走环回地址,无法验证公网网关链路,必须使用公网探测平台或具备IPv6环境的外部设备进行验证,否则容易得出“内部正常、外部不通”的矛盾结论。
安全策略与系统配置的问题,往往不是单独起作用,而是在叠加之后才暴露——排查时拆开看每一层都“正常”,合在一起才是故障本身。
04沟通
微信沟通
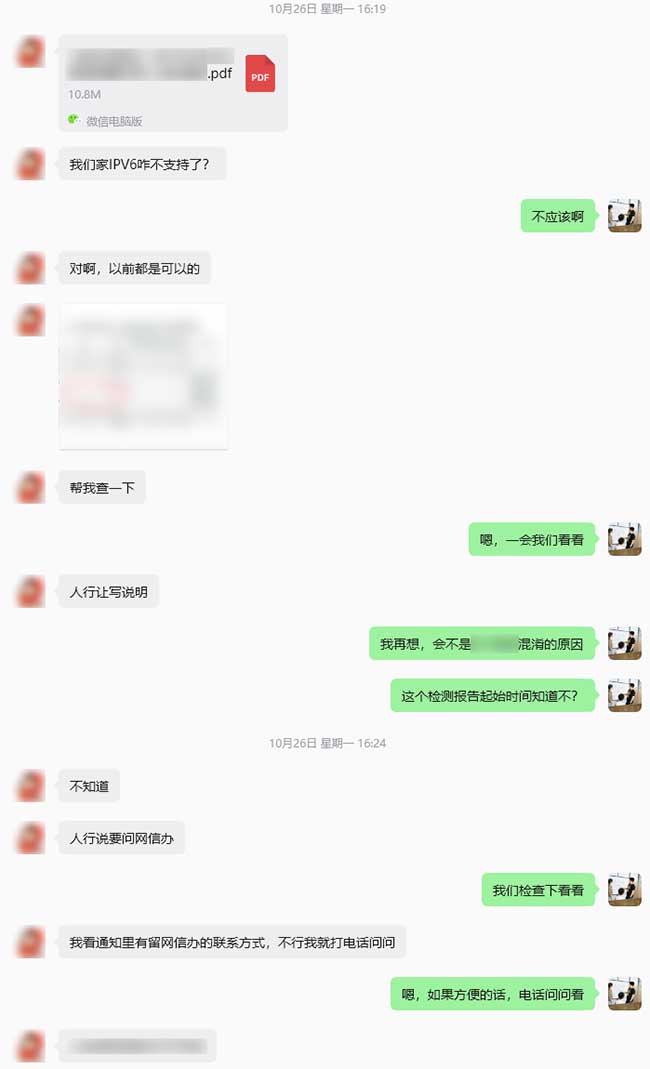 点击查看完整对话
微信沟通
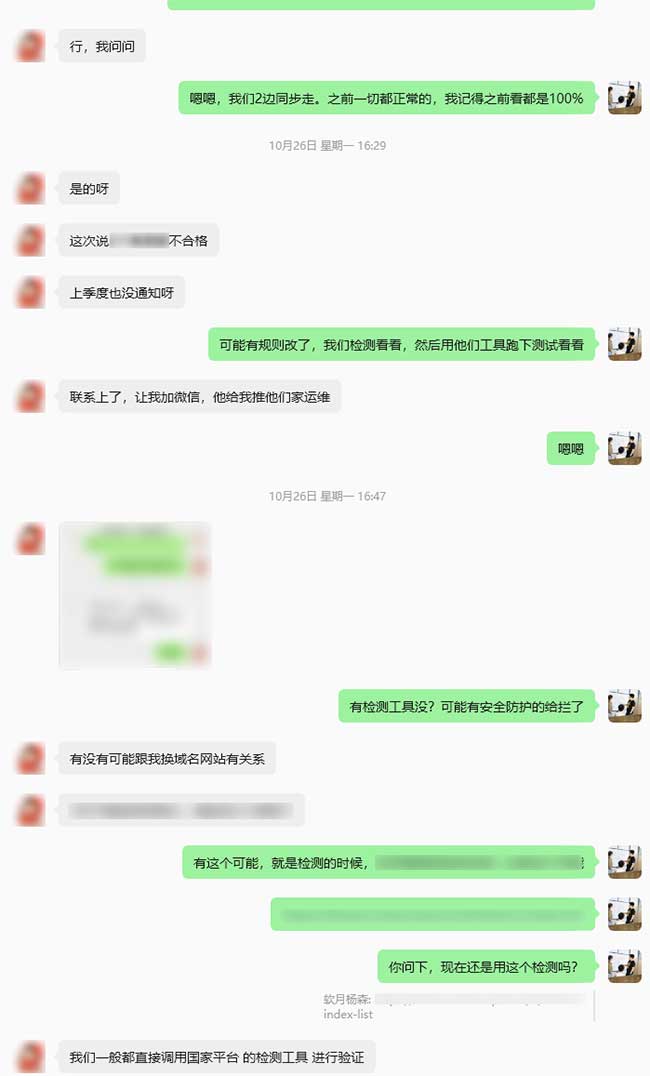 点击查看完整对话
微信沟通
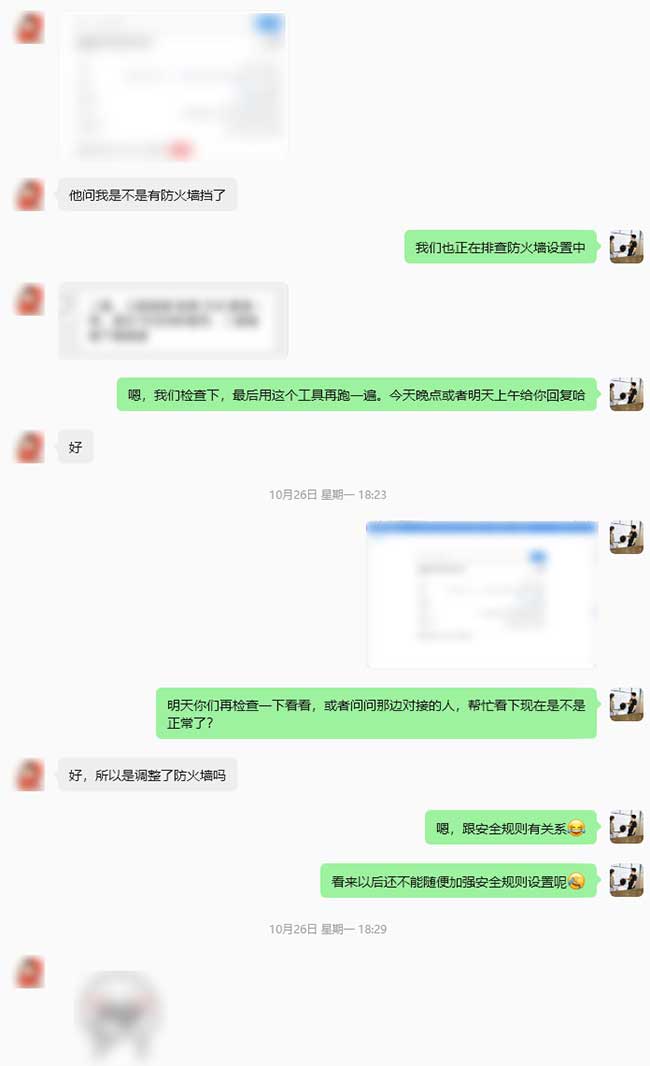 点击查看完整对话
截图脱敏发布,昵称与头像均已处理。
你的网站,也需要有人这样看着
大小事有人接、有记录、有回音——这就是网站接管与维护在做的事。 了解网站接管与维护 →