

01事项
收到PHP官方关于PHP2Shell高危漏洞的安全公告后,我方主动发起安全响应,于22日上午9:30在工作群联系客户网络维护技术专员,说明漏洞风险并请其协助开放服务器远程访问权限。完成PHP版本补丁更新后,同步对网站程序及数据库执行完整备份,并下载至本地留存。
02处理清单
- 识别PHP2Shell漏洞(CVE-2026-109618 / CVE-2026-109619)的严重性,第一时间在工作群发起对接
- 取得服务器远程访问权限后,将PHP版本更新至官方修复版本(8.2.35 / 8.3.36 / 8.4.27 / 8.5.12)
- 补丁生效后重启PHP服务进程,确认网站访问正常
- 同步执行网站程序及数据库完整备份,下载至本地留存管理
03结果
PHP版本已更新至最新官方安全版本,PHP2Shell漏洞影响已消除,网站访问正常;网站程序及数据库已完成完整备份并留存本地。
PHP2Shell并非普通的版本更新——它是PHP核心运行时的未认证远程代码执行漏洞,CVSS v4.0评分9.2,影响PHP 5.4以来的几乎所有Web部署形态,攻击者无需任何账号即可在服务器上执行任意代码。补丁发布前已有在野利用尝试,官方修复版本为8.2.35、8.3.36、8.4.27、8.5.12。这类漏洞的处置,关键在“快”和“稳”两件事:快,是收到通知后不等客户问、第一时间主动发起;稳,是补丁更新后同步做完整备份,一旦更新引发兼容性问题,可快速回滚至更新前状态。安全加固的价值,往往就体现在这种“没有出事”的日常里。
安全响应的主动性,不在于事后补救有多快,而在于通知到达时,动作已经开始了。
04沟通
微信沟通
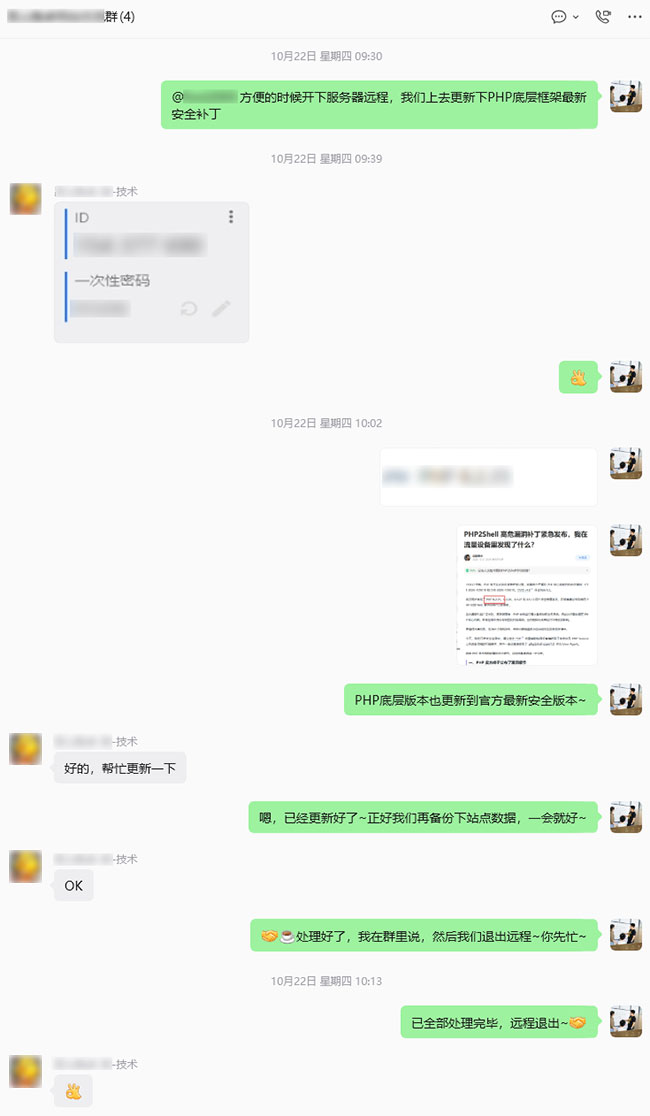 点击查看完整对话
截图脱敏发布,昵称与头像均已处理。
你的网站,也需要有人这样看着
大小事有人接、有记录、有回音——这就是网站接管与维护在做的事。 了解网站接管与维护 →